


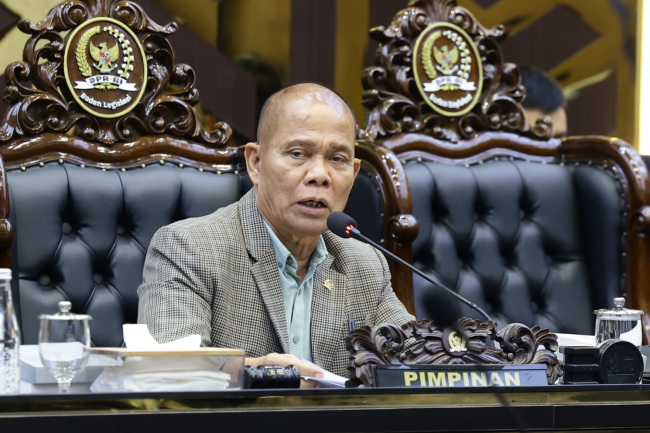
JAKARTA — Badan Legislasi (Baleg) DPR RI bersama pemerintah menyepakati hasil pembahasan Rancangan Undang-Undang tentang Satu Data Indonesia (RUU SDI) untuk dibawa ke rapat paripurna DPR RI pada Selasa (6/10/2026).
Kesepakatan tingkat I itu diambil dalam rapat kerja pengambilan keputusan RUU SDI di Kompleks Parlemen, Senayan, Jakarta, Senin (5/10/2026).
RUU yang merupakan usul inisiatif DPR tersebut terdiri atas 20 bab dan 141 pasal.
Ketua Panja RUU SDI Sturman Panjaitan mengatakan pembahasan rancangan tersebut melibatkan 1.338 Daftar Inventarisasi Masalah (DIM) batang tubuh dan 829 DIM penjelasan yang diajukan pemerintah.
“Rancangan Undang-Undang SDI merupakan usul inisiatif DPR RI sehingga dalam pembicaraan tingkat satu, Daftar Inventarisasi Masalah, DIM, diajukan oleh pemerintah. Adapun jumlah DIM yang disampaikan pemerintah sebanyak 1.338 DIM batang tubuh dan 829 DIM penjelasan,” kata Sturman.
Namun, substansi RUU ini jauh lebih besar daripada sekadar menyatukan data kementerian dan lembaga. Di dalamnya terdapat pengaturan mengenai siapa yang mengoordinasikan data, bagaimana data diklasifikasikan, siapa yang berwenang mengaksesnya, hingga bagaimana negara melindungi data ketika keluar dari yurisdiksi Indonesia.
Tata Kelola Kelembagaan dan Satu Penyelenggara
RUU SDI tidak memindahkan seluruh basis data pemerintah ke satu lembaga. Standar data, metadata, kode referensi dan/atau data induk serta sistem katalog data nasional wajib diterapkan oleh produsen dan wali data, tetapi interoperabilitas tidak boleh memindahkan kepemilikan, penguasaan, maupun tanggung jawab pengelolaan data dari produsen data.
Artinya, kementerian, lembaga, pemerintah daerah hingga pemerintahan desa tetap memiliki fungsi sebagai produsen atau pengelola data sesuai kewenangannya.
RUU SDI juga menempatkan Data Dasar Nasional (DDN) sebagai data yang dikuasai negara dan menjadi rujukan utama untuk perencanaan pembangunan, kebijakan fiskal dan penganggaran, distribusi bantuan sosial, serta kebutuhan strategis nasional lainnya.
Di titik inilah persoalan kewenangan menjadi penting. Anggota Baleg DPR RI Saleh Partaonan Daulay menjelaskan bahwa Panja telah membahas hubungan antara Walidata Nasional dan penyelenggara SDI dalam DIM 569.
“Di DIM 569 kita sudah menyepakati bahwa Walidata Nasional sebagaimana dimaksud pada ayat 2 huruf A dikoordinasikan oleh penyelenggara SDI. Jadi penyelenggara ya Walidata Nasional,” kata Saleh dalam rapat Baleg pada Selasa (29/9/2026).
Menurut Saleh, Walidata tetap terdapat di berbagai tingkatan, mulai dari nasional, sektoral, kabupaten hingga desa. Namun, penyelenggara SDI tidak dibentuk secara struktural di setiap daerah.
“Walidata itu ada Walidata Nasional, Walidata Sektoral, Walidata kabupaten sampai Walidata desa. Walidata yang lain itu tidak diputuskan oleh undang-undang ini sebagai penyelenggara. Penyelenggaranya cuma penyelenggara SDI saja satu. Dia mengoordinasikan semua data dari Walidata itu, termasuk sampai Walidata desa,” ujarnya.
Saleh menegaskan tidak akan ada penyelenggara SDI tersendiri di tingkat provinsi, kabupaten, kota maupun desa.
“Tidak ada nanti penyelenggara SDI provinsi, tidak ada penyelenggara SDI kabupaten, kota dan lain sebagainya. Tidak ada struktural seperti itu. Semuanya langsung masuk ke dalam sistem Satu Data Indonesia,” katanya.
RUU yang disepakati juga mengatur pembentukan penyelenggara SDI yang bertanggung jawab kepada Presiden menggantikan konsep Badan Satu Data Indonesia, dengan fungsi koordinatif, normatif, serta fasilitatif dalam mengoordinasikan pembina data, produsen data, dan wali data.
Posisi penyelenggara SDI ini krusial karena data tidak lagi sekadar produk administratif, melainkan dasar penentuan bantuan, alokasi anggaran, dan arah pembangunan.
Anggota Baleg DPR RI Andi Yuliani Paris mengatakan RUU SDI diarahkan menjadi payung hukum integrasi dan harmonisasi data antarkementerian dan lembaga.
“Yang paling penting adalah bahwa rancangan Satu Data Indonesia ini tujuannya untuk memastikan bahwa data digunakan untuk kebijakan pembangunan, data digunakan untuk program-program pemerintah bisa mencapai sasaran yang tepat,” kata Andi pada 30 September 2026.
Andi mencontohkan persoalan data desil yang dapat berubah sehingga memengaruhi penentuan penerima program pemerintah.
“Kita tahu contohnya data desil saja kemarin itu bermasalah besar, jadi banyak orang yang desilnya harus 2 menjadi desilnya 6. Itu salah satu contoh bagaimana data yang tidak terintegrasi satu sama lainnya kemudian akhirnya pengambilan kebijakannya salah, menerima program-program pemerintah menjadi tidak tepat sasaran,” ujarnya.
Dengan demikian, pihak yang menentukan standar, validitas, keterhubungan, akses, dan penggunaan data memiliki pengaruh langsung terhadap bagaimana negara menentukan kebijakan.
Kedaulatan, Klasifikasi Data, dan Mitigasi Keamanan
RUU SDI secara tegas memperkuat konsep kedaulatan data. Baleg menempatkan kedaulatan, ketahanan, keterpaduan, interoperabilitas, akuntabilitas, keamanan, kerahasiaan, keterandalan, dan kepastian hukum sebagai bagian penting dari penyelenggaraan SDI, di mana pengelolaan Data Dasar Nasional diarahkan untuk memperkuat kedaulatan dan ketahanan nasional.
Klasifikasi data juga mendapat tempat penting dengan membedakan tingkat keterbukaannya menjadi data terbuka, data terbatas, dan data tertutup.
Dalam hasil pembahasan tingkat I, klasifikasi tersebut resmi masuk menjadi bagian dari norma hukum di batang tubuh undang-undang.
Data terbuka dapat digunakan publik, data terbatas memiliki pembatasan akses, sedangkan data tertutup mendapat tingkat perlindungan paling ketat.
Ketentuan paling sensitif menyangkut data tertutup, di mana akses dan transfer data keluar dari yurisdiksi Indonesia untuk data tertutup wajib memperoleh persetujuan DPR RI.
Sementara akses terhadap data terbatas dapat dikenai biaya sebagai Penerimaan Negara Bukan Pajak (PNBP). Hal ini menegaskan bahwa data strategis diperlakukan sebagai kepentingan nasional yang tidak diserahkan sekadar sebagai hubungan administratif antarlembaga.
Di sisi lain, integrasi data berskala nasional menuntut penguatan keamanan digital. RUU SDI memasukkan ketentuan penguatan keamanan data, infrastruktur kriptografi, sistem manajemen sertifikat digital, audit keamanan, audit kedaulatan data, serta kewajiban pelaporan insiden keamanan maksimal 1 x 24 jam.
RUU ini juga membuka ruang bagi pemanfaatan teknologi digital, blockchain, dan kecerdasan artifisial (AI) dalam kerangka yang tetap memperhatikan kedaulatan data, keterlacakan, keamanan, serta pengawasan manusia.
Andi Yuliani Paris menjelaskan aspek keamanan ini telah diwadahi melalui pasal mitigasi risiko.
“Ini ada pasal atau bab terkait dengan mitigasi atau manajemen risiko, yang di situ diatur tentang keamanan dan kerahasiaan data. Tentu kita punya lembaga yang bertugas khusus untuk itu, BSSN, yang punya tugas yang paling penting dalam RUU ini untuk menjaga keamanan data,” kata Andi.
Tetap Terhubung Dengan Kami:
 WA Channel
 Ikuti Kami
 Subscribe
CATATAN REDAKSI: Apabila Ada Pihak Yang Merasa Dirugikan Dan /Atau Keberatan Dengan Penayangan Artikel Dan /Atau Berita Tersebut Diatas, Anda Dapat Mengirimkan Artikel Dan /Atau Berita Berisi Sanggahan Dan /Atau Koreksi Kepada Redaksi Kami Laporkan,
Sebagaimana Diatur Dalam Pasal (1) Ayat (11) Dan (12) Undang-Undang Nomor 40 Tahun 1999 Tentang Pers.

Tinggalkan Balasan